L’entrata in vigore delle disposizioni dell’AI Act (Regolamento UE 2024/1689) segna un punto di svolta non solo per gli sviluppatori di software, ma per qualsiasi azienda che impiega l’intelligenza artificiale nei propri processi quotidiani.
Molti imprenditori e responsabili marketing ritengono che l’AI Act sia una questione ad esclusivo appannaggio del reparto IT o delle grandi tech company. In realtà, l’intersezione tra la regolamentazione sull’IA e la compliance alla privacy (GDPR) è strettissima: l’utilizzo quotidiano di un semplice chatbot sul sito o l’impiego di tool generativi per creare contenuti social attiva immediatamente precise responsabilità legali ed esecutive.
Indice
L’impatto dell’AI Act sugli Adempimenti Privacy (GDPR)
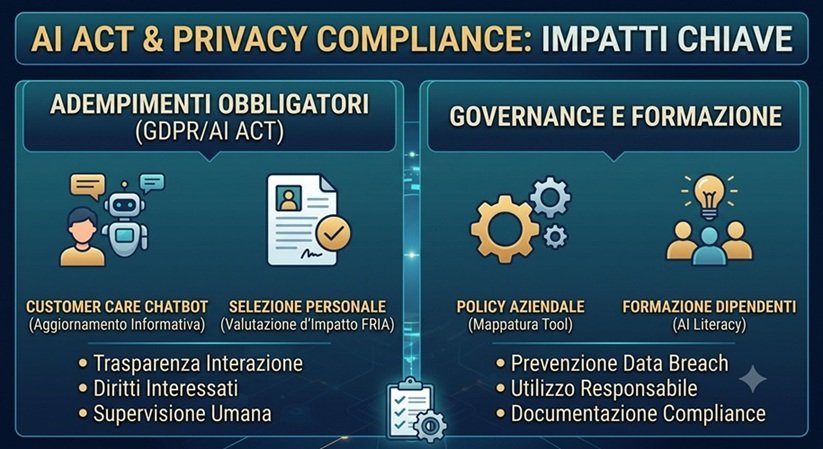
Quando un sistema di intelligenza artificiale tratta o interagisce con dati personali, la normativa sulla privacy e l’AI Act si applicano in maniera cumulativa. Le aziende (deployer) devono aggiornare la propria documentazione e i flussi operativi. Facciamo qualche esempio concreto:
-
Chatbot per il Customer Care e Lead Generation
Se sul sito aziendale o sui canali di messaggistica è attivo un assistente virtuale basato su IA:
- Aggiornamento delle Informativa Privacy (Art. 13-14 GDPR): È necessario integrare la privacy policy specificando se i dati inseriti dagli utenti nella chat vengono elaborati da algoritmi di Machine Learning o fornitori terzi (es. OpenAI, Anthropic) e per quali finalità.
- Obbligo di Disclosure dell’Interazione (Art. 50, par. 1 AI Act): Gli utenti devono essere informati prima o contestualmente all’inizio della conversazione che stanno interagendo con un sistema automatizzato e non con un operatore umano.
-
Sistemi di IA per la Selezione del Personale (HR)
I software di IA impiegati per lo screening dei CV, il ranking dei candidati o il monitoraggio del personale sono classificati dall’AI Act come sistemi ad alto rischio (Allegato III).
- Informativa ai candidati e lavoratori: Occorre informare trasparentemente gli interessati circa l’uso dell’algoritmo nella valutazione.
- Revisione della DPIA (Art. 35 GDPR) e FRIA (Art. 27 AI Act): Trattandosi di profilazione ed elaborazione di dati su larga scala o con impatto significativo sul lavoratore, non basta una generica valutazione di impatto privacy (DPIA). L’analisi deve essere integrata con la Valutazione d’Impatto sui Diritti Fondamentali (FRIA), per prevenire discriminazioni algoritmiche (bias) e garantire la presenza della supervisione umana effettiva (Human Oversight).
-
Alfabetizzazione e Policy per i Dipendenti (Art. 4 AI Act)
L’obbligo di garantire un livello di alfabetizzazione sull’IA (AI Literacy) per tutto il personale impone di formare i dipendenti.
Il rischio Data Breach: Caricare documenti riservati, elenchi clienti o dati di candidati su software di IA generativa pubblici (es. ChatGPT in versione gratuita) costituisce una vera e propria comunicazione/diffusione non autorizzata di dati personali ex GDPR, sanzionabile e da notificare come Data Breach.
Trasparenza per Immagini, Video e Testi: Cosa fare su Siti e Social
Questo argomento non ha implicazioni lato privacy, poichè non implica un trattamento di dati personali, ma l’Articolo 50 dell’AI Act introduce norme rigorose sulla trasparenza dei contenuti sintetici, e, poiché oggi agenzie web e social media manager utilizzano costantemente l’IA generativa, è fondamentale distinguere cosa va dichiarato da cosa non lo richiede.
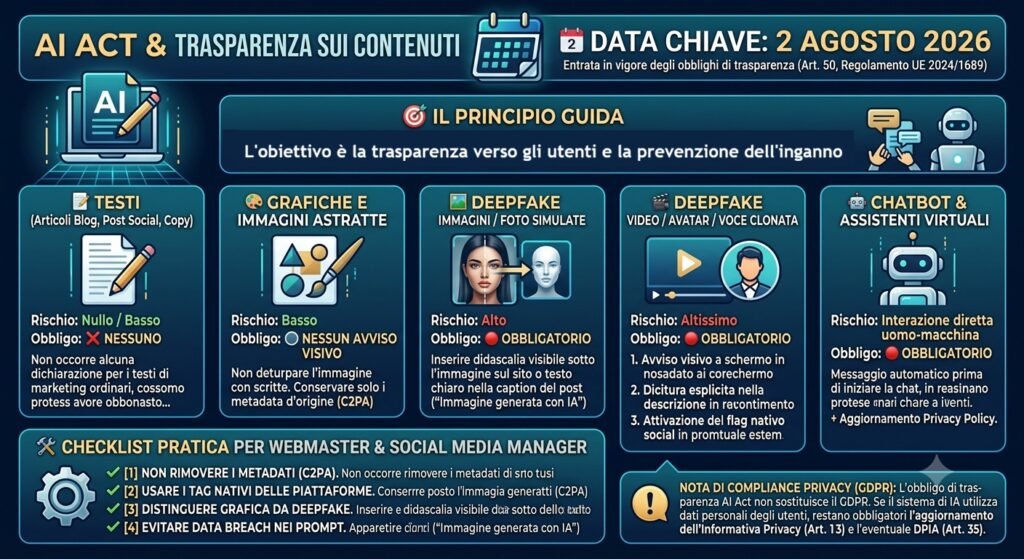
Quando scatta l’obbligo di dichiarazione: I Deepfake (Art. 50, par. 4)
Se l’azienda o il webmaster pubblica su siti o social un contenuto audio, video o un’immagine sintetici che rientrano nella definizione di Deepfake — ovvero che ritraggono persone, luoghi o eventi reali o verosimili in modo da farli apparire falsamente autentici — la natura artificiale del contenuto deve essere dichiarata esplicitamente.
- Esempi: Un video con l’avatar e la voce sintetica del titolare dell’azienda; una foto fotorealistica che simula la presenza di un dipendente a una fiera o l’uso reale di un prodotto.
- Come dichiararlo: La dichiarazione deve essere chiara e percepibile fin dalla prima visualizzazione. Può essere apposta tramite didascalia direttamente associata (es. “Video generato con avatar e voce sintetica IA”), avviso a schermo nei primi secondi o tramite gli strumenti di etichettatura nativi dei social media (es. spunta “Info IA” su Instagram/Facebook o “Contenuto alterato/sintetico” su YouTube).
Immagini e Grafiche Generiche di Marketing
Se l’immagine generata dall’IA è un’illustrazione astratta, un pattern o un prodotto di fantasia (non ingannevole e non riconducibile a persone reali):
- Non sussiste l’obbligo di inserire scritte o watermark visibili che deturpino l’immagine.
- Rimane l’obbligo in capo ai fornitori di software di mantenere i metadati tecnici nel file (standard C2PA), che il webmaster non deve rimuovere in fase di caricamento.
Contenuti Testuali
L’uso dell’IA per redigere articoli di blog, copy pubblicitari o post social non richiede alcuna dichiarazione di trasparenza, a meno che il testo non tratti temi di rilevante interesse pubblico o informativo editoriale privo di controllo umano.
Schema Riepilogativo: Obblighi di Trasparenza per i Contenuti AI
Per guidare i team di comunicazione, i webmaster e le agenzie partner, ecco la matrice operativa di riferimento:
Ecco i miei consigli operativi per tutte le organizzazioni che utilizzano le AI
Per garantire la piena conformità ed evitare sanzioni sia sul fronte GDPR sia sul fronte AI Act:
- Mappare tutti i tool di IA impiegati dai vari reparti (Marketing, HR, IT).
- Aggiornare le Privacy Policy e le Informativa HR laddove siano attivi chatbot o strumenti di profilazione automatizzata.
- Adottare una Policy aziendale sull’IA e formare i dipendenti contro il caricamento improprio di dati personali o riservati nei prompt.
- Istruire il webmaster e il social media manager sulle corrette modalità di dichiarazione dei contenuti sintetici e dei deepfake.
Lascia un commento